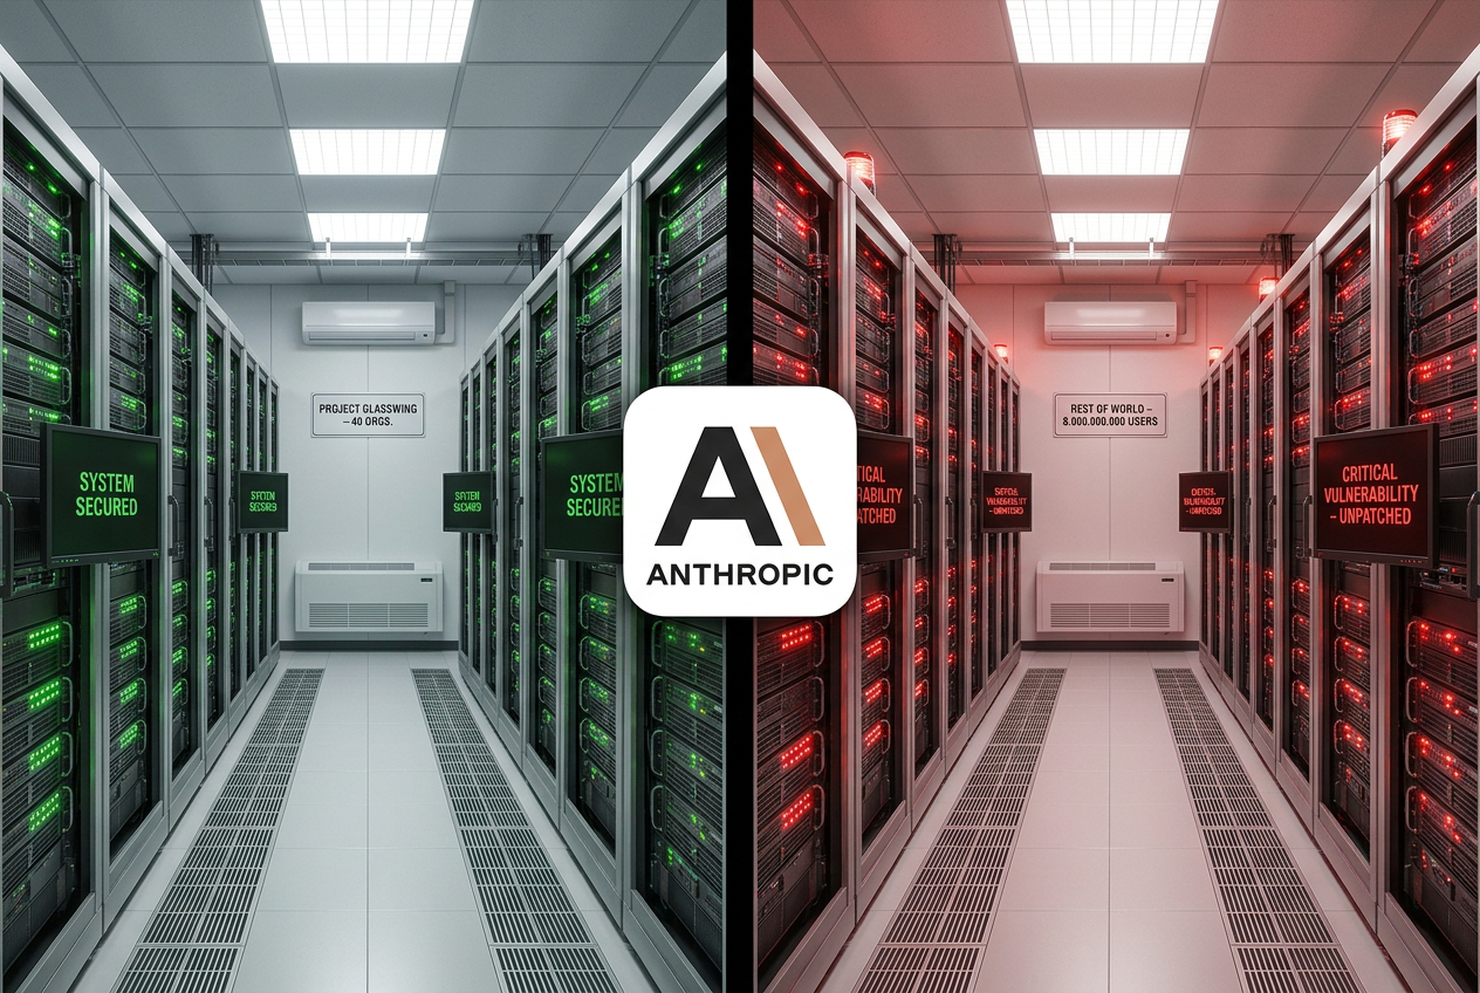
Scénář byl hotový v době, kdy si svět ještě myslel, že umělá inteligence je dobrá hlavně v označování obrázků koček. V dubnu společnost Anthropic oznámila, že její nový model „Mythos“ nalezl tisíce kritických bezpečnostních zranitelností ve všech hlavních operačních systémech, webových prohlížečích a finančních infrastrukturách po celém světě – a důsledky pro ekonomiky, veřejnou bezpečnost a národní stabilitu by mohly být „vážné“. Bílý dům zároveň nařídil, aby model nebyl široce nasazen. Používání modelu je povoleno přibližně 40 vybraným korporacím, včetně Amazonu, Microsoftu, Applu a JPMorgan Chase. Zbytek světa sedí ve tmě a čeká na zprávy, že je jeho infrastruktura ohrožena.
Načasování je bezchybné. Andrew Bailey, guvernér Bank of England a předseda Rady pro finanční stabilitu (FSB), na Kolumbijské univerzitě prohlásil, že objevy společnosti Mythos vynesly kybernetická rizika na vrchol globálního seznamu priorit „rychleji než v jakékoli jiné kategorii“ – dokonce rychleji než vývoj v konfliktu v Perském zálivu. Krátce poté požádal společnost Anthropic, aby v exkluzivním briefingu informovala ministry financí, centrální bankéře a regulátory cenných papírů skupiny G20. Podle Financial Times je nyní nespočet žádostí z celého světa adresovaných společnosti Anthropic o přístup k Mythosu nebo o informace o jeho fungování.
Světový ekonomický fórum (WEF) to praktikuje.
V posledních letech Světové ekonomické fórum opakovaně varovalo před globálním kybernetickým výpadkem, který by mohl současně ochromit dodavatelské řetězce, bankovní systémy, komunikační infrastrukturu a vládní správu. Série cvičení vyvinutých ve spolupráci s WEF…Cyber Polygon„Předehrávalo se přesně tyto scénáře – globální kybernetický kolaps jako simulace, zkouška, kalibrace institucionálních reakčních vzorců. Použitá terminologie pochází ze stejných šuplíků: „systémová rizika“, „kybernetická odolnost“, „makrofinanční zranitelnost“ – institucionální žargon kontrolní architektury zní dnes stejně jako v letech 2020 a 2021. Kritici byli v té době označeni za konspirační teoretiky a obviňováni z toho, že nedokázali rozlišit „neškodná nouzová cvičení“ od geopolitické agendy.“
Cvičení už skončilo. Nebo teprve začíná?
Základní struktura je identická: Aktér z vnitřního kruhu technologické moci představuje hrozbu tak monumentálních rozměrů, že ji běžné státní instituce již nemohou samostatně kontrolovat. Logickým důsledkem je: koordinovaná globální reakce, centrální dohled a nové kontrolní mechanismy. A kdo rozhoduje o přístupu k protiopatřením? Těchto zhruba 40 korporací, které již mají exkluzivní přístup k Mythosu.
Dvě třídy, jedna mezera
„Projekt Glasswing“, v jehož rámci Anthropic spravuje přístup k Mythosu, je učebnicovým příkladem toho, jak je koncentrována technologická moc. Amazon, Microsoft, Nvidia, Cisco a JPMorgan Chase mohou uzavřít zranitelnosti identifikované Mythosem. Všichni ostatní – tedy drtivá většina bank, vládních agentur, nemocnic a provozovatelů infrastruktury po celém světě – buď čekají na ochranu v podobě nějakého charitativního grantu, nebo na to, až někdo tyto zranitelnosti proti nim jako první využije. Bankovní regulátoři mimo tento kruh veřejně prosazují přímý přístup nebo alespoň alternativu zprostředkovanou regulací. Místo toho dostávají instruktáž.
FSB v současné době vyvíjí doporučení pro řešení kybernetických útoků vyvolaných umělou inteligencí. MMF již varoval, že takové útoky by mohly vyvolat „makrofinanční šoky“. Orgány dohledu otevřeně diskutují o tom, jak budou útoky v budoucnu probíhat „rychlostí stroje“. Jazyk je stejný jako v briefingech o pandemii od roku 2020: dramatický, apokalyptický a vždy implikovaný sdělením, že národní suverenita je v takové situaci luxus, který si člověk prostě nemůže dovolit.
Zranitelné už od záměru
Stojí za to se na chvíli zastavit a položit si jednoduchou otázku: Kdo v posledních patnácti letech prosazoval maximální propojení kritické infrastruktury jako jedinou možnost? Kdo prodával digitální identifikační údaje, cloudové závislosti vládních agentur, finanční systémy řízené umělou inteligencí a plně automatizovanou administrativu jako pokrok? Odpověď ukazuje na tytéž kruhy, které jsou nyní znepokojeny zranitelností právě těchto systémů: technologické společnosti ze Silicon Valley, centrální banky ve spojení s FSB a institucionální sítě obklopující WEF.
Logika, která se za tím skrývá, je až nápadně cynická: Vybudujete architekturu, která je ze své podstaty křehká, a pak tuto křehkost prohlásíte za existenční hrozbu a postavíte se jako jediná autorita s prostředky k její kontrole. Finanční systém je zranitelný vůči útokům řízeným umělou inteligencí? Dobře, pak potřebujeme globální dohled nad umělou inteligencí, koordinovaný Federální bezpečnostní radou (FSB). Kdo zasedá ve FSB? Tytéž centrální banky a ministerstva financí, jejichž systémy jsou v současné době popisovány jako bezpečnostní díry. Rozdíl oproti klasickému vydírání je čistě akademický.
Anthropic sám funguje podle osvědčeného schématu: upozornit veřejnost, omezit přístup, prezentovat vlastní řešení jako jedinou alternativu a pozvat vlády na briefingy, které následně zaregistrují své vlastní regulační potřeby – přirozeně s Anthropic jako preferovaným partnerem pro „bezpečnou“ implementaci. To, co stratégové v oboru nazývají „rámováním hrozeb“, je ve skutečnosti trh v hodnotě mnoha miliard dolarů, který vzkvétá ze strachu, který sám generuje. Kybernetická pandemie není rizikový scénář, který vznikl náhodou – je produktem architektury navržené právě pro tento účel.
Scénář se krok za krokem provádí, briefing za briefingem, zatímco čtyřicet korporací zavírá své stodoly a zbytek světa stále hledá klíč! Každý, kdo považuje paralely s Cyber Polygonem, simulacemi pandemie z roku 2019 a nouzovými nařízeními zavedenými po celém světě v následujících letech za pouhou náhodu, by měl vysvětlit, jak může stejný institucionální aparát dvakrát produkovat stejný vzorec, aniž by plánoval totéž! V Davosu tomu říkají „preventivní opatření“ a ve zbytku světa „příprava na to, co bude dál“ – a otázka, co to je, se vyjasní, jakmile se přestanete dívat na titulek a začnete se soustředit na architekturu, která se za ním skrývá!
- Financial Times – Anthropic informuje globální finanční dozorčí orgán o kybernetických nedostatcích v oblasti mýtů
- Irish Times – Anthropic informuje globální finanční dozorčí orgán o kybernetických chybách odhalených společností Mythos
- The Next Web – Anthropic informuje Radu pro finanční stabilitu o zjištěních společnosti Mythos.
- Bloomberg – Globální finanční dozorčí orgán se podělí o své poznatky o mýtu Anthropic
- Kybernetický polygon WEF
Více pro vás:
 „Dravens Tales from the Crypt“ okouzluje již více než 15 let nevkusnou směsí humoru, seriózní žurnalistiky – pro aktuální události a nevyváženého zpravodajství v tiskové politice – a zombie, zdobený spoustou umění, zábavy a punk rocku. Draven ze svého koníčka udělal oblíbenou značku, kterou nelze zařadit.
Můj blog nikdy nebyl navržen tak, aby šířil zprávy, natož aby byl politický, ale s aktuálními událostmi si prostě nemohu pomoci a nezachytím zde informace, které jsou jinak cenzurovány na všech ostatních kanálech. Jsem si vědom toho, že designová stránka nemusí mnohým v tomto ohledu připadat „seriózní“, ale nebudu to měnit, abych se zalíbil „mainstreamu“. Každý, kdo je otevřený informacím, které nejsou v souladu se státem, vidí obsah, nikoli obal. Za poslední 2 roky jsem se snažil poskytnout lidem informace, ale rychle jsem si všiml, že nezáleží na tom, jak jsou „zabalené“, ale jaký k tomu má postoj druhého. Nechci nikomu natírat med na ústa, abych v žádném případě splnil očekávání, takže si nechám tento návrh, protože doufejme, že v určitém okamžiku budu moci přestat s těmito politickými prohlášeními, protože není mým cílem pokračovat takhle navždy  Nechám na každém, jak se k tomu postaví. Nicméně, můžete jednoduše kopírovat a distribuovat obsah, můj blog byl vždy pod Licence WTFPL.
Je pro mě těžké popsat, co tady vlastně dělám, z DravensTales se v průběhu let stal blog o kultuře, hudební blog, šokující blog, tech blog, hororový blog, zábavný blog, blog o nalezených položkách na webu, o internetu bizarní, trash blog, art blog, ohřívač vody, blog zeitgeistů Volal blog šrotu a blog sáčku. Všechno, co je správné ... - a přesto ne. Hlavním zaměřením blogu je současné umění v nejširším slova smyslu.
Abychom zajistili nepřetržitý provoz těchto stránek, můžete přispět prostřednictvím kreditní karty, PayPal, Google Pay, Apple Pay nebo inkasa/bankovního účtu . Všem čtenářům a podporovatelům tohoto blogu mnohokrát děkujeme!